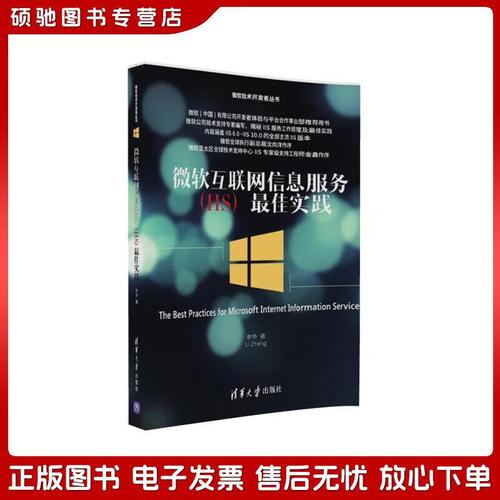
作为微软技术栈中至关重要的Web服务器,互联网信息服务(IIS)承载着无数企业级应用和网站的运行。对于开发者而言,掌握IIS的最佳实践不仅是技能提升的必要环节,更是确保线上服务稳定、高效、安全的关键。本文结合《微软互联网信息服务IIS最佳实践》一书(李争 著,清华大学出版社,微软技术开发者丛书)的核心思想,梳理出从开发环境配置到生产部署的完整实践路径。\n\n### 一、安装与配置:打好地基\n\n许多开发者习惯默认安装IIS,但这往往会引入不必要的模块,增加安全风险。最佳实践建议:根据应用类型自定义安装,仅启用必需的角色服务(如静态内容、ASP.NET、WebSocket等)。将IIS的日志目录、临时目录迁移至非系统盘,避免系统盘空间耗尽导致服务中断。applicationHost.config的备份与版本管理同样不可忽视,每一次手动修改都应记录并测试回滚流程。\n\n### 二、应用程序池设计:隔离与精细化\n\n应用程序池是IIS性能与稳定性管理的核心。书中强调:慎用“DefaultAppPool”,必须为不同应用创建独立池,实现进程隔离。对于承载多个站点的服务器,建议按“相同框架版本、相同权限要求”分组管理池。关键设置包括:\n- 启用32位应用程序:根据依赖的非托管组件决定,不可随意开启,否则内存利用率降低。\n- 回收策略:避免固定时间回收(如凌晨3点),应使用基于内存阈值或请求数的回收(例如私有字节超过800MB时),并配置重叠回收,让新进程在旧进程停止前就绪,实现平滑过渡。\n- 闲置超时:设为0(从不)有时可避免冷启动延迟,但公众站点建议保留默认20分钟,配合预热模块。\n\n### 三、性能调优:缓存、压缩与压缩静态化\n\nIIS内置的动态压缩(gzip)若使用不当会消耗CPU。推荐组合:对HTML、CSS、JS启用静态压缩,图片视频使用体积优化而非压缩。对于高并发API,启用输出缓存(X-Powered-By、Server)以减少信息泄露。\n2. 为HTTPS绑定启用TLS 1.2/1.3,禁用SSL 3.0及弱加密套件(可通过IIS Crypto工具快速配置)。\n3. 为站点目录分配独立且权限最低的账户——使用ApplicationPoolIdentity(应用程序池特定用户),绝对禁止Everyone读取,更不可授予写入权限(除非必要)。\n4. 启用请求筛选(Request Filtering)拒绝可疑文件和路径,同时确保web.config不被下载。\n5. 配置IP地址限制与会话劫持防护(例如基于Cookie的SSL保证SameSite)。最重要的定期检查:禁用在服务器上的任何未知ASP.NET模块。SQL注入将由客户端和后端合作阻止,但仍在IIS侧可以用启用Managed Pipeline版本配合编写过滤器(如URLRewrite实现简单规则)。管理最好将操作留IIS管理界加开状态记录警示法\n\n### 五、监控与日志:感知系统“体温”\n\n未加监控的服务器故障如同暗中埋雷。除了开启标准W3C日志,务必使用Windows Performance Monitor跟踪关键缓存命中错误总计差,Web Service\Current Connections计数突然错误行为等,Log Parser 分析您将出现见重要洞察里可轻易取或来存作依据原供数据。对于云部署,还引用至Network与Application加长条检测机制建议接口监测对应示例url固定端点被到达压力容量发生临界异常备留意健康检验系统回应code识别. 制定周定时巡视并分析重点: get processing no run state? or queue conflicts`. Logging should rotate/used time partition file scripts避免磁盘重或灾难过写入大小关闭独立模块现自动自动? Filter。 Log file failure leads minor fault get observed soon as signal critical!\n\n正如原书作者李争所贯注的理念——正如每一种设计应为将服务的生命更好取持续上路径简单:“IIS不仅处理内容还应让它无比可靠流畅运行!” 所有的规则坚持就是使得技术艺术走向成熟它之路上明要求每个实施者在心态上都必须具有 严谨职责意识!
深入理解微软互联网信息服务(IIS) 从\ue001开发到部署的最佳实践
如若转载,请注明出处:http://www.rrxta.com/product/35.html
更新时间:2026-09-19 06:50:49